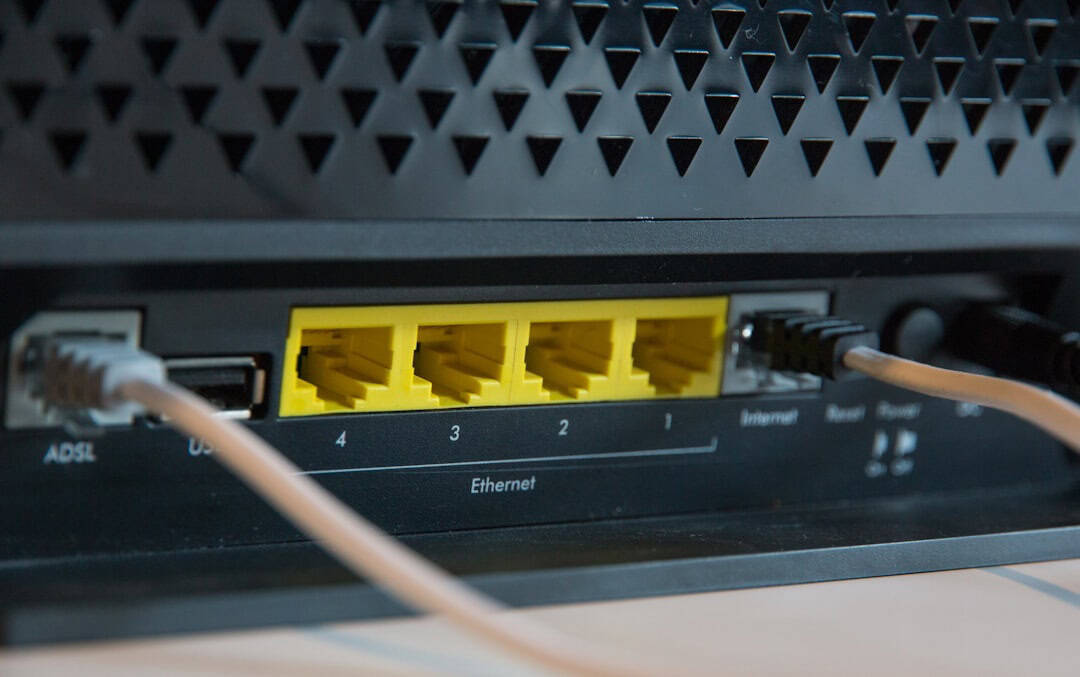
120 ülkedeki binlerce yaşlanmış ev ve küçük ofis modemi, Rusya’nın askeri istihbarat servislerine atfedilen büyük ölçekli bir kampanyada sessizce ele geçirildi. Hedefler gösterişli kurumsal güvenlik duvarları değildi — bunlar gündelik tüketici modemlerdi; çoğu da hâlâ Airbnbs, kafeler ve küçük otellerde çalıştırılan, kullanım ömrü dolmuş (end-of-life) modellerden oluşuyordu.
Eğer uzaktan çalışıyorsanız, otel Wi‑Fi’si üzerinden banka hesaplarını kontrol ediyorsanız ya da kiralık bir daireden uçuş/seyahat uygulamalarına giriş yapıyorsanız, bu hikâye doğrudan sizi etkiliyor.
Önemli Çıkarımlar
- 120 ülkede, devlet destekli bir kampanyayla binlerce kullanım ömrü dolmuş tüketici modemi hacklendi.
- Eski yazılım (firmware) ve varsayılan/standart kimlik bilgilerinin kullanılması temel giriş noktalarıydı.
- Ele geçirilen modemler, kullanıcı oturum bilgilerini sessizce çalabilir ve trafiği yönlendirebilir.
- Seyahat edenler VPN’siz ortak Wi‑Fi’den kaçınmalı ve 70–150 $ arası bir seyahat modemi taşımayı düşünmeli.
Aslında Ne Oldu?
Güvenlik araştırmacıları ve hükümet uyarılarına göre saldırganlar, daha eski tüketici modemlerde bulunan bilinen zafiyetlerden yararlandı — özellikle de artık firmware güncellemesi almayan modeller.
Bu modemlerin pek çoğu yıllar önce evlere ve küçük ofislere kuruldu. Üretici güncelleme vermeyi durdurunca, kolay hedef hâline geldiler.
Saldırganların “Hollywood tarzı” sıfır gün (zero-day) açıkları kullanmasına gerek yoktu. Birçok durumda şunları kullandılar:
- Düzeltme yapılmamış firmware zafiyetleri
- Varsayılan veya zayıf yönetici (admin) şifreleri
- İnternete açık bırakılan uzaktan yönetim
- Yıllar önce yayımlanmış bilinen açıklar
İçeri girdikten sonra ele geçirilen modemler; trafiği gözetleyebilir, kimlik bilgilerini toplayabilir ve verileri kötü amaçlı altyapı üzerinden yönlendirebilirdi.
Bu da e-posta, bankacılık, havayolu hesapları ve mesajlaşma platformları için kullanıcı adları, şifreler ve oturum belirteçlerinin (session token) potansiyel olarak ele geçirilebileceği anlamına geliyor.
Evde Oturanlara Göre Seyahat Edenler İçin Neden Daha Büyük Bir Mesele?
Ev modeminiz hacklenirse bu kötü. Tatil kiralaması yapılan bir yerde, butik otelde ya da coworking alanında bir modeme sızılırsa daha da kötüdür — çünkü o ağdan onlarca hatta yüzlerce kişi sırayla geçer.
Seyahat ederken her şeye giriş yaparsınız:
- Havayolu ve otel sadakat hesapları
- Banka ve kredi kartı uygulamaları
- Uzaktan çalışma panoları (Google Workspace, Microsoft 365, Slack)
- Bulut depolama ve istemci panelleri
- WhatsApp ve diğer mesajlaşma uygulamaları
Ve çoğu kişi “iyi” görünen bir yerdeki Wi‑Fi’nin güvenli olduğunu varsayar.
Çoğu zaman öyle değildir.
Asıl Risk: Yurtdışındayken Kimlik Bilgisi Hırsızlığı
Saldırganlar bir modemi kontrol edince, içinden geçen trafiği izleyebilirler. HTTPS şifreleme olsa bile hâlâ saldırı yolları vardır — özellikle de kullanıcılar kimlik avı (phishing) yönlendirmelerine kanarsa veya güvensiz protokoller kullanırsa.
digital nomadlar ve sık uçanlar için daha büyük risk ise kimlik bilgilerini yeniden kullanmaktır.
Barcelona’dayken e-posta girişinizi biri yakalarsa, havayolu mil hesabınızı sıfırlayabilir, kayıtlı bakiyeyi boşaltabilir ya da sizi bulut servislerinden dışarıda bırakabilir.
Özellikle destinasyonlar arasında zıplıyorsanız — yani 2026’da Amerikalıların gidebileceği vizesiz ülkeler listemizdeki gibi rotalarda — bu daha da tehlikelidir. Kolay seyahat genellikle daha sık ortak (public) Wi‑Fi kullanımına yol açar.
Kullanım Ömrü Dolmuş Modemler Neden Zayıf Halkadır?
Tüketici modemleri genellikle 3–5 yıl boyunca firmware güncellemesi alır. Sonrasında üreticiler sessiz sedasız yamalamayı durdurur.
Cihaz hâlâ çalışır. Wi‑Fi hâlâ bağlanır. Ama yeni bulunan zafiyetler kalıcı olarak açık kalır.
Küçük oteller ve kiralama sahipleri çoğu zaman modemleri 7–10 yıl tutar. İnternet “çalışıyor” diye güncelleme yapmaya gerek görmezler.
Bu 60 $’lık eski modem, ölçek peşindeki devlet destekli aktörler için mükemmel bir giriş kapısı hâline gelir.
Yolculukta Kendinizi Nasıl Korursunuz?
Bir otelin modemini güncelleyip güncellemeyeceğini kontrol edemezsiniz. Ama kendi kurulumunuzu kontrol edebilirsiniz.
1. Güvenilir Bir VPN Kullanın — Her Zaman Açık Wi‑Fi’de
Ücretli bir VPN (ayda yaklaşık 5–12 $) cihazınızdan VPN sunucusuna giden trafiği şifreler; bu da modem seviyesinde dinlemeyi çok daha zor hâle getirir.
Ücretsiz VPN’ler mi? Atlayın. Birçok ücretsiz VPN veri günlüğü tutar ya da reklam enjekte eder.
Şunlara bakın:
- Log tutmama (no-logs) politikası
- WireGuard desteği
- Otomatik Wi‑Fi koruması
- Kill switch (acil kapatma) özelliği
2. Kendi Modeminizle Seyahat Edin
Bu, en az takdir edilen dijital nomad tüyosu.
GL.iNet Beryl AX gibi kompakt bir seyahat modemi (Wi‑Fi 6, yaklaşık 120 $) ya da TP-Link TL-WR902AC (yaklaşık 40–60 $) size şunları sağlar:
- Bir otel odasının içinde kendi özel ağınızı oluşturmak
- Birden fazla cihazı güvenli biçimde bağlamak
- VPN’i yönlendirici (router) seviyesinde çalıştırmak
- Şüpheli Wi‑Fi portallarına her cihazı yeniden bağlamaktan kaçınmak
Otelin Ethernet portuna takarsınız ya da Wi‑Fi’ye tekrarlayıcı (repeater) gibi bağlarsınız. Cihazlarınız daha sonra yalnızca sizin özel ağınıza bağlanır.
Biri olmadan uluslararası seyahat etmiyorum.
3. Her Yerde İki Aşamalı Doğrulamayı (2FA) Açın
Kimlik bilgileri çalınırsa, 2FA savunmanızın son hattıdır.
SMS yerine bir doğrulayıcı uygulama (authenticator app) kullanın — özellikle yurtdışına seyahat ederken.
Ve WhatsApp kullanıcı adlarının seyahat edenler için kullanıma sunulması gibi gizlilik geliştirmeleriyle telefon numarası görünürlüğünü azaltmak artık daha kolay hâle geliyor. Bunu güçlü 2FA ile birleştirdiğinizde çok daha güvende olursunuz.
4. Ayrılmadan Önce Ev Modeminizi Değiştirin
Bu hikâye sadece otellerle ilgili değil.
Ev modeminiz 6+ yaşındaysa üreticinin destek sayfasına bakın. Firmware güncellemeleri durduysa değiştirin.
2026’da sağlam bir Wi‑Fi 6 modem 80–180 $ bandında. Bu, bir gezide kimlik hırsızlığıyla uğraşmaktan çok daha ucuz.
Bir Ağın Ele Geçirilmiş Olabileceğine Dair Uyarı İşaretleri
Hacklenen çoğu modem belirgin bir işaret göstermez. Ama dikkat edilmesi gereken kırmızı bayraklar şunlar:
- Alıştığınız siteler için beklenmedik giriş (login) istemleri
- Tarayıcınızda sık sık sertifika uyarıları
- Garip yönlendirmelerle birlikte yavaşlamalar
- Değiştirmediğiniz modem ayarları
Bir şeyler ters gidiyormuş gibi gelirse hemen bağlantıyı kesin ve mobil veriye ya da güvendiğiniz bir hotspot’a geçin.
Daha Büyük Bir Trenin Parçası
Kişileri hedeflemeden, altyapıyı hedeflemeye doğru bir kayma görüyoruz.
Tek bir gezgini kimlik avına çekmek yerine saldırganlar, 20 odalı bir oteldeki modeme sızar ve zaman içinde yüzlerce konuktan veri toplar.
Bu yöntem verimli. Ölçeklenebilir. Ve son kullanıcıların fark etmesi zor.
Uzaktan çalışma büyüdükçe ve daha fazla insan işi seyahatle birleştirdikçe — ister Route 66 yolculuğu ister Güneydoğu Asya’da üç aylık bir konaklama olsun — güvensiz ağ altyapısı küresel bir zayıf halka hâline geliyor.
2026 Seyahatçileri İçin Benim Pratik Önerilerim
Bir sonraki yolculuğunuzdan önce yalnızca üç şey yaparsanız, şunu yapın:
- Desteklenmeyen tüm ev modemlerini değiştirin.
- Güvenilir bir VPN’e abone olun ve otomatik bağlantıyı açın.
- Kompakt bir seyahat modemi alın ve yola çıkmadan önce nasıl kullanılacağını öğrenin.
Toplam maliyet: yaklaşık 150–250 $.
Bu, gidiş-dönüş yurt içi uçak bileti maliyetinden daha az — ayrıca ele geçirilen bir banka hesabını toparlamanın ya da havayolu millerinin boşaltılmasının maliyetinden çok daha düşük.
Son Düşünceler
Binlerce tüketici modeminin hacklenmesi sadece bir jeopolitik siber güvenlik başlığı değil. Seyahat teknolojisindeki en zayıf halkanın çoğu zaman görünmez olduğuna dair bir hatırlatma.
Modemler Instagram paylaşımları almaz. YouTube’da “unboxing” olmaz. Ama sizinle önemli olan her giriş noktası arasına otururlar.
Sık seyahat ediyorsanız — özellikle de uluslararası — ortak ve kiralık Wi‑Fi ağlarını varsayılan olarak güvenilmez kabul edin. Üstüne kendi güvenli katmanınızı kurun.
Çünkü 2026’da siber güvenlik seyahat edenler için opsiyonel değil. Akıllı paket yapmanın bir parçası.
Sık Sorulan Sorular
Modemler nasıl hacklendi?
Saldırganlar, kullanım ömrü dolmuş tüketici modemlerdeki yamalanmamış firmware zafiyetlerinden ve zayıf ya da varsayılan admin şifrelerinden yararlandı. Pek çok cihazda uzaktan yönetim açıktı; bu da onları kolay hedef hâline getiriyordu.
Otel ve Airbnb Wi‑Fi ağlarını kullanmak güvenli mi?
Her zaman değil. Küçük oteller ve kiralamalar çoğu zaman artık güvenlik güncellemesi almayan, güncel olmayan modemler kullanır; bu da ele geçirilme ve trafiğin kesintiye uğrayarak ele geçirilmesi riskini artırır.
Ortak Wi‑Fi’de kendimi korumak için en iyi yol nedir?
Kill switch ve otomatik Wi‑Fi koruması olan ücretli bir VPN kullanın, uygulama tabanlı iki aşamalı doğrulamayı açın ve kendi güvenli ağınızı oluşturmak için 70–150 $ arası bir seyahat modemi kullanmayı düşünün.
Ev modemimin kullanım ömrü dolup dolmadığını nasıl anlarım?
Modem modelinizi üreticinin destek sayfasında kontrol edin. Firmware güncellemeleri durduysa ya da cihaz 5–6 yaşından büyükse, değiştirmenin zamanı gelmiştir.