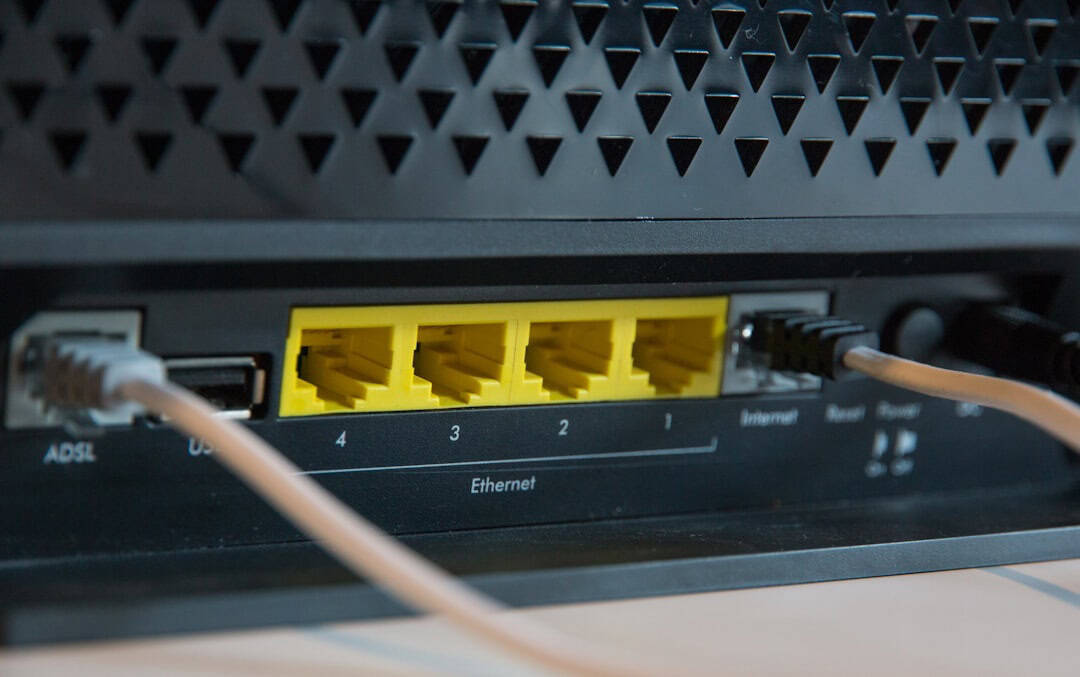
Χιλιάδες παλιά routers σπιτιών και μικρών γραφείων σε 120 χώρες παραβιάστηκαν αθόρυβα σε μια μεγάλη επιχείρηση που αποδίδεται στις υπηρεσίες στρατιωτικής πληροφοριοδότησης της Ρωσίας. Οι στόχοι δεν ήταν εντυπωσιακά εταιρικά τείχη προστασίας — ήταν καθημερινά routers καταναλωτών, πολλά από τα οποία ήταν μοντέλα στο τέλος της ζωής τους, που εξακολουθούσαν να λειτουργούν σε Airbnbs, καφέ και μικρά ξενοδοχεία.
Αν δουλεύετε απομακρυσμένα, ελέγχετε τραπεζικούς λογαριασμούς μέσω Wi‑Fi ξενοδοχείου ή συνδέεστε στις εφαρμογές αεροπορικών εταιρειών από ένα ενοικιαζόμενο διαμέρισμα, αυτή η ιστορία σας αφορά άμεσα.
Βασικά συμπεράσματα
- Χιλιάδες routers καταναλωτών στο τέλος της ζωής τους παραβιάστηκαν σε κρατικά υποστηριζόμενη εκστρατεία σε 120 χώρες.
- Παλαιό firmware και προεπιλεγμένα διαπιστευτήρια ήταν τα βασικά σημεία εισόδου.
- Τα παραβιασμένα routers μπορούν να κλέβουν σιωπηρά στοιχεία σύνδεσης και να ανακατευθύνουν την κίνηση.
- Οι ταξιδιώτες πρέπει να αποφεύγουν το δημόσιο Wi‑Fi χωρίς VPN και να εξετάσουν το ενδεχόμενο ενός travel router αξίας $70–$150.
Τι συνέβη πραγματικά;
Σύμφωνα με ερευνητές ασφάλειας και επίσημες προειδοποιήσεις, οι επιτιθέμενοι εκμεταλλεύτηκαν γνωστές ευπάθειες σε παλαιότερα routers καταναλωτών — ειδικά σε μοντέλα που πλέον δεν λαμβάνουν ενημερώσεις firmware.
Πολλά από αυτά τα routers είχαν εγκατασταθεί εδώ και χρόνια σε σπίτια και μικρά γραφεία. Μόλις ο κατασκευαστής σταμάτησε να παρέχει ενημερώσεις, έγιναν «εύκολοι στόχοι».
Οι επιτιθέμενοι δεν χρειάστηκαν εκμεταλλεύσεις τύπου Hollywood-style zero-day. Σε πολλές περιπτώσεις χρησιμοποίησαν:
- Ευπάθειες στο firmware που δεν είχε διορθωθεί
- Προεπιλεγμένους ή αδύναμους κωδικούς διαχειριστή
- Απομακρυσμένη διαχείριση που παρέμενε εκτεθειμένη στο ίντερνετ
- Γνωστές εκμεταλλεύσεις που είχαν δημοσιευτεί χρόνια νωρίτερα
Μόλις μπήκαν μέσα, τα παραβιασμένα routers μπορούσαν να υποκλέψουν κίνηση, να συλλέξουν διαπιστευτήρια και να δρομολογήσουν δεδομένα μέσω κακόβουλης υποδομής.
Αυτό σημαίνει ότι ονόματα χρήστη, κωδικοί και tokens συνεδρίας για email, τραπεζικούς λογαριασμούς, λογαριασμούς αεροπορικών εταιρειών και πλατφόρμες μηνυμάτων θα μπορούσαν ενδεχομένως να καταγραφούν.
Γιατί είναι μεγαλύτερο θέμα για ταξιδιώτες απ’ ό,τι για όσους μένουν σπίτι
Αν το router του σπιτιού σας παραβιαστεί, είναι κακό. Αν ένα router σε ενοικιαζόμενο κατάλυμα για διακοπές, σε boutique ξενοδοχείο ή σε coworking space παραβιαστεί, είναι χειρότερο — επειδή δεκάδες ή εκατοντάδες άνθρωποι «περνούν» από αυτό το δίκτυο.
Οι ταξιδιώτες συνδέονται σε όλα όσο βρίσκονται στον δρόμο:
- Λογαριασμούς loyalty αεροπορικών εταιρειών και ξενοδοχείων
- Εφαρμογές τραπεζικής και πιστωτικών καρτών
- Πίνακες απομακρυσμένης εργασίας (Google Workspace, Microsoft 365, Slack)
- Cloud αποθηκεύσεις και client portals
- WhatsApp και άλλες εφαρμογές μηνυμάτων
Και οι περισσότεροι θεωρούν ότι το Wi‑Fi σε ένα «ωραίο» κατάλυμα είναι ασφαλές.
Συχνά δεν είναι.
Ο πραγματικός κίνδυνος: κλοπή διαπιστευτηρίων όσο βρίσκεστε εκτός
Όταν οι επιτιθέμενοι ελέγχουν ένα router, μπορούν να παρακολουθούν την κίνηση που περνάει από αυτό. Ακόμα κι αν υπάρχει κρυπτογράφηση με HTTPS, εξακολουθούν να υπάρχουν οδοί επίθεσης — ειδικά αν οι χρήστες πέσουν σε phishing ανακατευθύνσεις ή χρησιμοποιούν μη ασφαλή πρωτόκολλα.
Για τους digital nomads και τους συχνούς επιβάτες, ο μεγαλύτερος κίνδυνος είναι η επαναχρησιμοποίηση κωδικών.
Αν κάποιος υποκλέψει τη σύνδεσή σας στο email ενώ είστε στη Βαρκελώνη, μπορεί να επαναφέρει τον λογαριασμό με τα μίλια της αεροπορικής σας, να αδειάσει αποθηκευμένες πιστώσεις ή να σας αποκλείσει από υπηρεσίες cloud.
Αυτό είναι ιδιαίτερα επικίνδυνο αν «πηδάτε» ανάμεσα σε προορισμούς — όπως αυτοί που αναφέρονται στον οδηγό μας για visa-free χώρες που μπορούν να επισκεφτούν οι Αμερικανοί το 2026. Η εύκολη μετακίνηση συχνά σημαίνει συχνή χρήση δημόσιου Wi‑Fi.
Γιατί τα routers στο τέλος της ζωής τους είναι ο αδύναμος κρίκος
Τα routers καταναλωτών συνήθως λαμβάνουν ενημερώσεις firmware για 3–5 χρόνια. Μετά από αυτό, οι κατασκευαστές σταματούν αθόρυβα να τα επιδιορθώνουν.
Η συσκευή εξακολουθεί να λειτουργεί. Το Wi‑Fi εξακολουθεί να συνδέεται. Όμως οι νέες ευπάθειες που ανακαλύπτονται μένουν για πάντα ανοιχτές.
Μικρά ξενοδοχεία και ιδιοκτήτες ενοικιαζόμενων συχνά κρατούν routers για 7–10 χρόνια. Δεν βλέπουν λόγο να κάνουν αναβάθμιση αν «το ίντερνετ δουλεύει».
Αυτό το παλιό router των $60 γίνεται το τέλειο σημείο εισόδου για κρατικά υποστηριζόμενους φορείς που ψάχνουν κλιμάκωση.
Πώς να προστατευτείτε όσο ταξιδεύετε
Δεν μπορείτε να ελέγξετε αν ένα ξενοδοχείο αναβαθμίζει το router του. Μπορείτε όμως να ελέγξετε τη δική σας ρύθμιση.
1. Χρησιμοποιήστε ένα αξιόπιστο VPN — πάντα ενεργό στο δημόσιο Wi‑Fi
Ένα πληρωμένο VPN (περίπου $5–$12 τον μήνα) κρυπτογραφεί την κίνησή σας από τη συσκευή σας προς τον server του VPN, καθιστώντας πολύ πιο δύσκολη την υποκλοπή σε επίπεδο router.
Δωρεάν VPN; Παραλείψτε τα. Πολλά καταγράφουν δεδομένα ή εισάγουν διαφημίσεις.
Αναζητήστε:
- Πολιτική χωρίς logs
- Υποστήριξη WireGuard
- Αυτόματη προστασία Wi‑Fi
- Λειτουργία kill switch
2. Ταξιδέψτε με το δικό σας router
Αυτό είναι το πιο υποτιμημένο hack για digital nomads.
Ένα συμπαγές travel router όπως το GL.iNet Beryl AX (Wi‑Fi 6, περίπου $120) ή το TP-Link TL-WR902AC (περίπου $40–$60) σας επιτρέπει να:
- Δημιουργήσετε το δικό σας ιδιωτικό δίκτυο μέσα στο δωμάτιο του ξενοδοχείου
- Συνδέσετε πολλές συσκευές με ασφάλεια
- Τρέξετε VPN σε επίπεδο router
- Αποφύγετε το να ξανασυνδέετε κάθε συσκευή σε ύποπτες πύλες Wi‑Fi
Το συνδέετε στη θύρα Ethernet του ξενοδοχείου ή το συνδέετε στο Wi‑Fi ως επαναλήπτη (repeater). Έπειτα οι συσκευές σας συνδέονται μόνο στο ιδιωτικό σας δίκτυο.
Δεν ταξιδεύω διεθνώς χωρίς ένα.
3. Ενεργοποιήστε παντού τον έλεγχο ταυτότητας δύο παραγόντων (2FA)
Αν κλαπούν διαπιστευτήρια, το 2FA είναι η τελευταία σας γραμμή άμυνας.
Χρησιμοποιήστε εφαρμογή αυθεντικοποίησης — όχι SMS — ειδικά όταν ταξιδεύετε διεθνώς.
Και με αναβαθμίσεις ιδιωτικότητας όπως τα usernames του WhatsApp που κυκλοφορούν για ταξιδιώτες, η μείωση της έκθεσης σε αριθμούς τηλεφώνου γίνεται πιο εύκολη. Συνδυάστε το με ισχυρό 2FA και είστε πολύ πιο ασφαλείς.
4. Αντικαταστήστε το router του σπιτιού σας πριν φύγετε
Αυτή η ιστορία δεν αφορά μόνο τα ξενοδοχεία.
Αν το router του σπιτιού σας είναι 6+ ετών, ελέγξτε τη σελίδα υποστήριξης του κατασκευαστή. Αν έχουν σταματήσει οι ενημερώσεις firmware, αντικαταστήστε το.
Το 2026, ένα αξιόλογο router Wi‑Fi 6 κοστίζει $80–$180. Είναι φθηνότερο από το να ασχολείστε με κλοπή ταυτότητας ενώ βρίσκεστε σε ταξίδι.
Σημάδια προειδοποίησης ότι ένα δίκτυο ίσως έχει παραβιαστεί
Τα περισσότερα παραβιασμένα routers δεν δείχνουν εμφανή σημάδια. Όμως οι «κόκκινες σημαίες» περιλαμβάνουν:
- Απροσδόκητα prompts σύνδεσης για γνωστούς ιστότοπους
- Συχνές προειδοποιήσεις πιστοποιητικών στον browser σας
- Αργές ταχύτητες μαζί με περίεργες ανακατευθύνσεις
- Ρυθμίσεις router που δεν αλλάξατε εσείς
Αν κάτι σας φαίνεται περίεργο, αποσυνδεθείτε αμέσως και περάστε σε δεδομένα κινητής ή σε ένα αξιόπιστο hotspot.
Αυτό είναι μέρος μιας μεγαλύτερης τάσης
Βλέπουμε μια μετατόπιση από το να στοχοποιούνται άτομα προς το να στοχοποιείται η υποδομή.
Αντί να ψαρέψουν (phish) έναν ταξιδιώτη, οι επιτιθέμενοι παραβιάζουν το router σε ένα ξενοδοχείο 20 δωματίων και συλλέγουν δεδομένα από εκατοντάδες επισκέπτες με την πάροδο του χρόνου.
Είναι αποτελεσματικό. Είναι κλιμακώσιμο. Και είναι δύσκολο για τους τελικούς χρήστες να το εντοπίσουν.
Καθώς η απομακρυσμένη εργασία επεκτείνεται και περισσότερος κόσμος συνδυάζει δουλειά με ταξίδια — είτε πρόκειται για ένα οδικό ταξίδι στο Route 66 είτε για μια τριμηνη διαμονή στη Νοτιοανατολική Ασία — η ανασφαλής δικτυακή υποδομή γίνεται παγκόσμιο αδύναμο σημείο.
Οι πρακτικές μου συμβουλές για ταξιδιώτες το 2026
Αν κάνετε μόνο τρία πράγματα πριν από το επόμενο ταξίδι, κάντε αυτά:
- Αντικαταστήστε κάθε router του σπιτιού που δεν υποστηρίζεται πια.
- Κάντε συνδρομή σε ένα αξιόπιστο VPN και ενεργοποιήστε την αυτόματη σύνδεση.
- Αγοράστε ένα συμπαγές travel router και μάθετε πώς να το χρησιμοποιείτε πριν φύγετε.
Συνολικό κόστος: περίπου $150–$250.
Είναι λιγότερο από μια απλή πτήση μετ’ επιστροφής στο εσωτερικό — και πολύ λιγότερο από το κόστος για να αποκαταστήσετε έναν λογαριασμό τράπεζας που παραβιάστηκε ή μίλια αεροπορικής που «άδειασαν».
Τελικές σκέψεις
Η παραβίαση χιλιάδων routers καταναλωτών δεν είναι απλώς μια γεωπολιτική πρωτοσέλιδη είδηση κυβερνοασφάλειας. Είναι μια υπενθύμιση ότι ο πιο αδύναμος κρίκος στην τεχνολογία ταξιδιών συχνά είναι αόρατος.
Τα routers δεν κάνουν posts στο Instagram. Δεν «ξεπακετάρονται» στο YouTube. Αλλά βρίσκονται ανάμεσα σε εσάς και σε κάθε login που πραγματικά μετράει.
Αν ταξιδεύετε συχνά — ειδικά διεθνώς — θεωρήστε ότι τα δημόσια και τα Wi‑Fi ενοικιαζόμενων δικτύων δεν είναι αξιόπιστα από προεπιλογή. Χτίστε τη δική σας ασφαλή στρώση από πάνω.
Γιατί το 2026, η κυβερνοασφάλεια δεν είναι προαιρετική για τους ταξιδιώτες. Είναι μέρος του να πακετάρετε έξυπνα.
Συχνές ερωτήσεις
Πώς παραβιάστηκαν τα routers;
Οι επιτιθέμενοι εκμεταλλεύτηκαν ευπάθειες στο firmware που δεν είχε διορθωθεί και αδύναμους ή προεπιλεγμένους κωδικούς διαχειριστή σε routers καταναλωτών στο τέλος της ζωής τους. Πολλές συσκευές είχαν εκτεθειμένη απομακρυσμένη διαχείριση, κάνοντάς τες εύκολους στόχους.
Είναι ασφαλή τα Wi‑Fi σε ξενοδοχεία και Airbnb;
Όχι πάντα. Τα μικρά ξενοδοχεία και τα ενοικιαζόμενα συχνά χρησιμοποιούν παλιά routers που δεν λαμβάνουν πια ενημερώσεις ασφαλείας, καθιστώντας τα ευάλωτα σε παραβίαση και υποκλοπή κίνησης.
Ποιος είναι ο καλύτερος τρόπος να προστατευτώ στο δημόσιο Wi‑Fi;
Χρησιμοποιήστε ένα πληρωμένο VPN με kill switch και αυτόματη προστασία Wi‑Fi, ενεργοποιήστε 2FA μέσω εφαρμογής, και σκεφτείτε να χρησιμοποιήσετε ένα travel router $70–$150 για να δημιουργήσετε το δικό σας ασφαλές δίκτυο.
Πώς ξέρω αν το router του σπιτιού μου είναι στο τέλος της ζωής του;
Ελέγξτε το μοντέλο του router στη σελίδα υποστήριξης του κατασκευαστή. Αν έχουν σταματήσει οι ενημερώσεις firmware ή η συσκευή είναι πάνω από 5–6 ετών, ήρθε η ώρα να την αντικαταστήσετε.