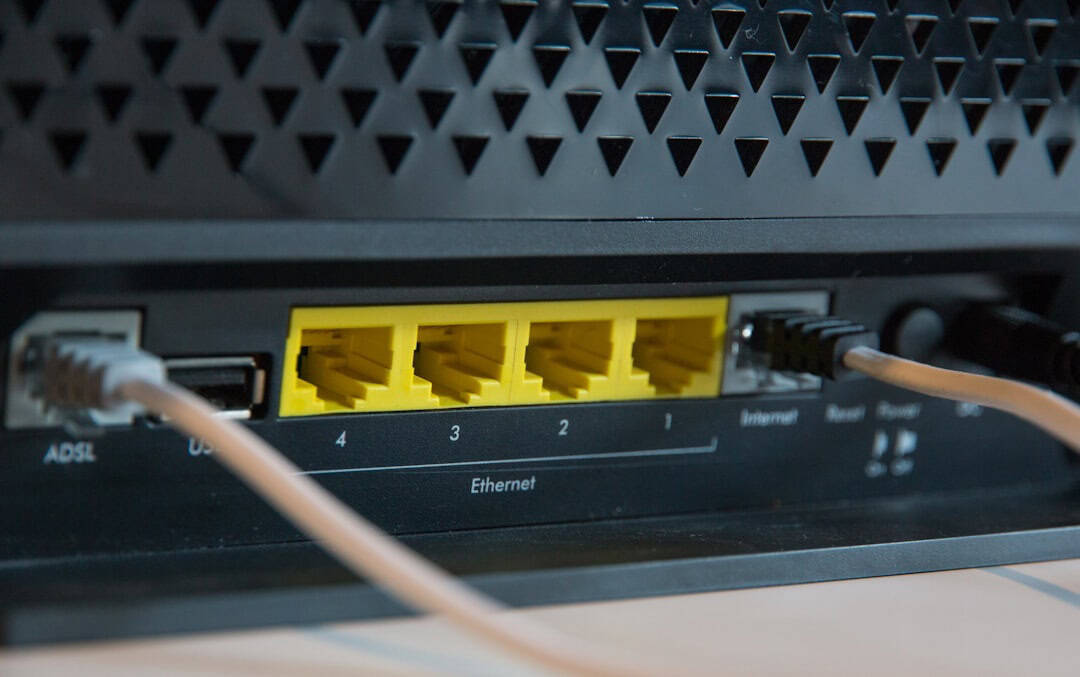
120 országban ezrekre rúgó, öregedő otthoni és kis irodai routert csendben kompromittáltak egy nagyszabású, Oroszország katonai hírszerzéséhez köthető kampányban. A célpontok nem látványos vállalati tűzfalak voltak — hanem hétköznapi fogyasztói routerek, amelyek közül sok még a kifutott modellek közül való, és továbbra is fut Airbnbs-ekben, kávézókban és kis szállodákban.
Ha távolról dolgozol, szállodai Wi‑Fi-n nézed a banki egyenlegeidet, vagy egy bérelt lakásból bejelentkezel a légitársaságok appjaiba, ez a sztori közvetlenül érint téged.
Lényeg
- 120 országban több ezer, kifutott élettartamú fogyasztói routert feltörtek egy állami támogatású kampány keretében.
- Az elavult firmware és az alapértelmezett/gyenge hozzáférési adatok jelentették a fő belépési pontokat.
- A kompromittált routerek észrevétlenül lophatnak bejelentkezési hitelesítő adatokat és forgalmat irányíthatnak át.
- Az utazóknak érdemes kerülni a nyilvános Wi‑Fi-t VPN nélkül, és megfontolni egy 70–150 dolláros utazó router beszerzését.
Mi történt valójában?
A biztonsági kutatók és kormányzati riasztások szerint a támadók kihasználták az ismert sebezhetőségeket a régebbi fogyasztói routerekben — különösen az olyan modellekét, amelyek már nem kapnak firmware-frissítéseket.
Sok ilyen routert évekkel ezelőtt telepítettek otthonokban és kis irodákban. Miután a gyártó leállt az frissítések biztosításával, könnyű célponttá váltak.
A támadóknak nem volt szükségük hollywoodi stílusú, nulladik napi (zero-day) sebezhetőségekre. Sok esetben a következőt használták:
- Javítatlan firmware-sebezhetőségek
- Alapértelmezett vagy gyenge rendszergazdai jelszavak
- Internetről elérhető távoli menedzsment
- Évekkel korábban publikált ismert exploitok
Miután bekerültek, a kompromittált routerek képesek lehettek elfogni a forgalmat, összegyűjteni a hitelesítő adatokat, és az adatokat rosszindulatú infrastruktúrán keresztül továbbítani.
Ez azt jelenti, hogy az e-mailhez, bankoláshoz, légitársaságos fiókokhoz és üzenetküldő alkalmazásokhoz tartozó felhasználónevek, jelszavak és munkamenet-tokenek potenciálisan megszerezhetők.
Miért nagyobb gond az utazóknak, mint azoknak, akik otthon maradnak?
Ha a saját otthoni routeredet feltörik, az rossz. Ha egy router egy nyaralóban, butikhotelben vagy coworking térben sérül meg, az még rosszabb — mert tucatnyi vagy akár száz ember fordul meg ugyanazon a hálózaton.
Az utazók útközben mindent használnak:
- Légi- és szállodai hűségprogram fiókok
- Bankszámla- és hitelkártya appok
- Távoli munkát támogató irányítópanelek (Google Workspace, Microsoft 365, Slack)
- Felhőtárhely és kliensportálok
- WhatsApp és más üzenetküldő appok
És a legtöbben abból indulnak ki, hogy a „jó” helyen a Wi‑Fi biztonságos.
Sokszor nem az.
A valódi kockázat: hitellopás, amíg külföldön vagy
Ha a támadók irányítják a routert, figyelhetik a rajta áthaladó forgalmat. HTTPS titkosítás mellett is maradnak támadási útvonalak — főleg ha a felhasználók bedőlnek a phishing átirányításoknak, vagy nem biztonságos protokollokat használnak.
A digital nomadok és a gyakran repülők esetében a nagyobb kockázat a hitelesítő adatok újrahasznosítása.
Ha valaki lefogja az e-mail belépésed, miközben Barcelonában vagy, vissza tudja állítani a légitársaságos hűségpontjaid fiókját, le tudja meríteni a mentett pénzed, vagy kizárhat a felhőszolgáltatásokból.
Különösen veszélyes, ha egyik úti célról a másikra ugrasz — például a 2026-ban az amerikaiak által vízummentesen meglátogatható országok között felsoroltakhoz hasonló útvonalon. Az egyszerű utazás gyakran sok nyilvános Wi‑Fi használatot jelent.
Miért a kifutott routerek a gyenge láncszem
A fogyasztói routerek jellemzően 3–5 évig kapnak firmware-frissítéseket. Ezután a gyártók csendben abbahagyják a javításokat.
A készülék még működik. A Wi‑Fi még csatlakozik. De az újonnan felfedezett sebezhetőségek végleg nyitva maradnak.
Kis szállodák és kiadók gyakran 7–10 évig tartanak routereket. Nem látnak okot a frissítésre, ha „megy az internet”.
Az a 60 dolláros, elavult router tökéletes belépési ponttá válik azoknak az államilag támogatott szereplőknek, akik nagy volumenben keresnek lehetőségeket.
Hogyan védd magad utazás közben?
Nem tudod befolyásolni, hogy a hotel frissíti-e a routerét. De befolyásolhatod a saját beállításaidat.
1. Használj megbízható VPN-t — mindig legyen bekapcsolva nyilvános Wi‑Fi-n
Egy előfizetéses VPN (körülbelül 5–12 dollár/hó) titkosítja a forgalmadat az eszközödtől a VPN-kiszolgálóig, így sokkal nehezebb a router-szintű lehallgatás.
Ingyenes VPN-ek? Hagyd ki őket. Sok közülük naplózza az adatokat, vagy reklámokat injektál.
Olyat keress, amely:
- nem naplóz (no-logs) adatokat
- támogatja a WireGuardot
- automatikus Wi‑Fi védelmet nyújt
- kill switch funkciót kínál
2. Utazz a saját routereddel
Ez a leginkább alulértékelt digitális nomád trükk.
Egy kompakt utazó router, például a GL.iNet Beryl AX (Wi‑Fi 6, kb. 120 dollár) vagy a TP-Link TL-WR902AC (kb. 40–60 dollár) lehetővé teszi, hogy:
- létrehozz saját privát hálózatot a hotel szobájában
- több eszközt biztonságosan csatlakoztass
- VPN-t futtass router-szinten
- elkerüld, hogy minden eszközt egy gyanús Wi‑Fi portálra újra kelljen kötni
Beledugod a hotel Ethernet-portjába, vagy csatlakoztatod a Wi‑Fi-hez ismétlőként. Így az eszközeid csak a saját privát hálózatoddal kommunikálnak.
Nem utazom nemzetközileg nélküle.
3. Kapcsold be az állandó kétfaktoros hitelesítést mindenhol
Ha ellopják a belépési adatokat, a 2FA lesz az utolsó védelmi vonal.
Használj hitelesítő appot — ne SMS-t — különösen nemzetközi utazáskor.
És a magánszférát erősítő fejlesztések, mint a WhatsApp-felhasználónevek bevezetése az utazók számára, egyre könnyebbé teszik a telefonszámok kitettségének csökkentését. Kombináld ezt erős 2FA-val, és sokkal biztonságosabb vagy.
4. Cseréld le az otthoni routeredet, mielőtt elindulsz
Ez a sztori nem csak a szállodákról szól.
Ha a routered 6+ éves, nézd meg a gyártó támogatási oldalát. Ha leálltak a firmware-frissítések, cseréld le.
2026-ban egy korrekt Wi‑Fi 6 router 80–180 dollárba kerül. Még mindig olcsóbb, mint egy utazás közbeni személyazonosság-lopás vagy fiók-helyreállítás gondja.
Figyelmeztető jelek, hogy egy hálózat veszélyeztetett lehet
A legtöbb feltört routeren nincs feltűnő jel. De piros zászlók lehetnek:
- Váratlan bejelentkezési kérések ismerős oldalaknál
- Gyakori tanúsítványfigyelmeztetések a böngészőben
- Lassuló sebesség furcsa átirányításokkal együtt
- Olyan routerbeállítások, amelyeket te nem változtattál
Ha valami nem stimmel, azonnal szakítsd meg a kapcsolatot, és válts mobil adatra vagy megbízható hotspotra.
Egy nagyobb trend része
Azt látjuk, hogy eltolódik a célzás: az egyének helyett egyre inkább az infrastruktúrát támadják.
Annak helyett, hogy egyetlen utazót próbálnának átverni adathalászattal, a támadók feltörik a routert egy 20 szobás hotelben, és idővel begyűjtik az adatokat több száz vendégtől.
Hatékony. Skálázható. És a végfelhasználóknak nehéz észrevenni.
Ahogy terjed a távmunkavégzés, és egyre többen a munkát utazással kombinálják — legyen szó egy Route 66-os autós road tripről vagy három hónapos tartózkodásról Délkelet-Ázsiában — az ilyen, nem biztonságos hálózati infrastruktúra globális gyenge ponttá válik.
Gyakorlati tanácsom 2026 utazóinak
Ha csak három dolgot teszel meg a következő utazásod előtt, akkor ezeket:
- Cserélj le bármilyen olyan otthoni routert, amely már nem támogatott.
- Előfizetéses, megbízható VPN-re iratkozz fel, és kapcsold be az automatikus csatlakozást.
- Vásárolj egy kompakt utazó routert, és indulás előtt tanuld meg használni.
Teljes költség: nagyjából 150–250 dollár.
Ez kevesebb, mint egy oda-vissza belföldi repülőút költsége — és jóval kevesebb, mint a feltört bankszámla vagy lemerített légitársasági hűségpontok helyreállításának ára.
Záró gondolatok
Ezer számra fogyasztói routerek feltörése nem csak egy geopolitikai kiberbiztonsági címoldalas hír. Arra emlékeztet, hogy a gyenge láncszem a legtöbbször láthatatlan a travel techben.
A routerek nem kapnak Instagram-bejegyzéseket. Nem kerülnek ki asztalra a YouTube-on. De ott vannak kettőtök között — és minden olyan bejelentkezés között, amely igazán számít.
Ha gyakran utazol — különösen külföldre — feltételezd, hogy a nyilvános és a kiadott Wi‑Fi hálózatok alapértelmezetten nem megbízhatók. Építs rá egy saját, biztonságos réteget.
Mert 2026-ban a kiberbiztonság nem opcionális az utazóknak. Ez része a tudatos csomagolásnak.
Gyakran ismételt kérdések
Hogyan törték fel a routereket?
A támadók kihasználták a javítatlan firmware-sebezhetőségeket és a kifutott élettartamú fogyasztói routereken lévő gyenge vagy alapértelmezett rendszergazdai jelszavakat. Sok eszköznél nyitva volt a távoli menedzsment, így könnyű célponttá váltak.
Biztonságos a szállodai és Airbnb Wi‑Fi-t használni?
Nem mindig. A kis szállodák és kiadók gyakran olyan elavult routereket használnak, amelyek már nem kapnak biztonsági frissítéseket, így sérülékennyé válnak a kompromittálásra és a forgalom lehallgatására.
Mi a legjobb módja annak, hogy megvédjem magam nyilvános Wi‑Fi-n?
Használj fizetős VPN-t kill switch-csel és automatikus Wi‑Fi-védelemmel, kapcsold be az app-alapú kétfaktoros hitelesítést, és fontold meg egy 70–150 dolláros utazó router használatát a saját biztonságos hálózatod létrehozásához.
Honnan tudom, hogy az otthoni routerem kifutott élettartamú?
Nézd meg a routered modelljét a gyártó támogatási oldalán. Ha leálltak a firmware-frissítések, vagy a készülék több mint 5–6 éves, itt az ideje lecserélni.