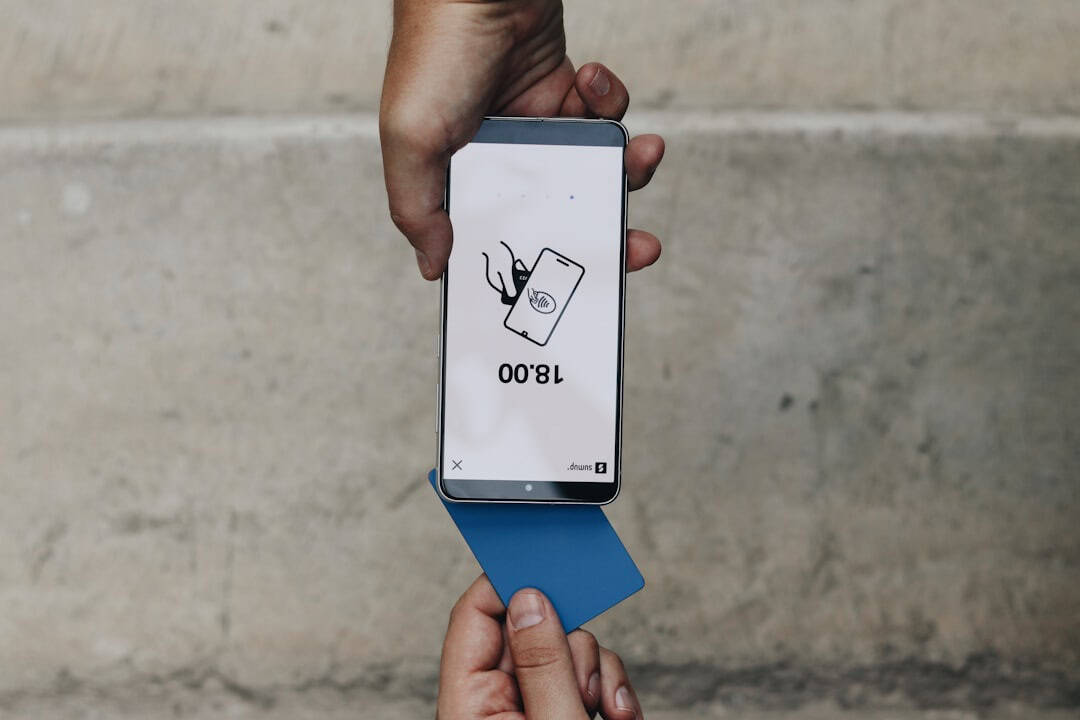
Avrupa Birliği, Dijital Kimlik Cüzdanı’nı 2026–2027 döneminde üye ülkeler genelinde hayata geçirmeyi planlıyor. Kağıt üzerinde, gezginler için birebir gibi: pasaport bilgilerinizi, ehliyetinizi, biniş kartlarınızı, tren biletlerinizi, otel girişlerinizi ve hatta yaşınızı doğrulayan kanıtları tek bir uygulamada saklamak.
Fakat rahatsız edici gerçek şu: devam eden teknik tartışmalar ve teknik şartname taslaklarına bakılırsa, AB Dijital Kimlik Cüzdanı iddia ettiği güçlü gizlilik güvencelerini — özellikle de ölçek büyüdükçe — sunamayabilir.
Öne Çıkanlar
- AB Dijital Kimlik Cüzdanı, 2026–2027’ye kadar üye ülkeler genelinde tam yaygınlaştırma hedefliyor.
- Mevcut teknik tasarımlar, gizlilik iddialarına rağmen hizmetler arası izlemeye imkân verme riski taşıyor.
- Gezginler, ulaşım, oteller ve yaş doğrulama için cüzdan kullanımının zorunlu hale geldiği bir tabloyla karşılaşabilir.
- Çevrimdışı ve sınır ötesi doğrulama, önemli bir teknik ve gizlilik sorunu olmaya devam ediyor.
İlkbaharda Avrupa’da trenle bir seyahate çıkmayı planlıyorsanız, Hollanda’da lale tarlalarında molalar veriyorsanız ya da Avrupa’nın sezon arası tren fırsatlarını deniyorsanız (bizim 2026 Interrail vs. noktadan noktaya rehber yazımızda ele aldığımız gibi), kulağa geldiğinden daha fazla önem taşıyor.
Ne olduğuna — ve gezginlerin neden dikkat etmesi gerektiğine — birlikte bakalım.
AB Dijital Kimlik Cüzdanı Ne Yapması Bekleniyor?
AB Dijital Kimlik (EUDI) Cüzdanı, güncellenmiş eIDAS 2.0 düzenlemesinin bir parçası. Her AB ülkesi, vatandaşların ve ikamet edenlerin:
- Kimliği çevrimiçi ve çevrimdışı kanıtlamasını
- Devlet tarafından verilen belgeleri saklamasını (kimlik, ehliyet, sağlık kartı)
- Belgeleri dijital olarak imzalamasını
- Doğrulanmış yeterlilikleri paylaşmasını (yaş, ikamet durumu, öğrenci statüsü)
- Tüm AB üye ülkelerinde hizmetleri kullanmasını
Teoride bu opsiyonel. Pratikte ise bankalarla, havayollarıyla, tren işletmecileriyle, telekom sağlayıcılarıyla ve hatta otellerle etkileşime geçmede varsayılan hale gelmesi muhtemel.
Gezginler için bu, Berlin’de bir otele giriş yaparken, İtalya’da bir trene binerken ve İspanya’da araba kiralarken — hepsinin tek bir uygulamayla yapılması anlamına gelebilir.
Kolay mı? Kesinlikle.
Gizli mi? İşte işler burada karışıyor.
Gizlilik Vaadi: “Seçici Paylaşım”
Cüzdan gizliliği koruyan bir ürün olarak pazarlanıyor. Büyük satış argümanı “seçici paylaşım”.
Bu, pasaportun tamamını göstermek yerine yalnızca gereken belirli verileri paylaşabileceğiniz anlamına geliyor: örneğin “tam doğum tarihinizi” değil “18 yaş üstü” bilgisini.
Teoride bu, aşağıdakiler gibi modern kriptografik yöntemlere dayanıyor:
- Doğrulanabilir kimlik bilgileri
- Sıfır bilgi (zero-knowledge) kanıtları
- Hizmet başına farklı kimlikler (pairwise identifier)
Kağıt üzerinde bu, çığır açan bir gizlilik teknolojisi.
Ama bunu 27 ülke, binlerce kamu ve özel hizmet ve milyonlarca cihazın tamamında uygulamak bambaşka bir hikâye.
Gizlilik Modeli Nerede Bozulmaya Başlıyor?
Sorun matematik değil. Ekosistem.
Gerçek gizlilik için her etkileşimin bağlantılanabilir tanımlayıcılar oluşturmayı engellemesi gerekir. Yani:
- Hizmetler arasında paylaşılan statik cüzdan kimlikleri olmamalı
- Doğrulama olaylarının merkezi günlük kaydı tutulmamalı
- Devlet sunucularıyla zorunlu çevrimiçi kontroller yapılmamalı
- Kriptografik tanımlayıcıların yeniden kullanımı olmamalı
Pratikte birçok gerçek dünya uygulaması, bu idealden sapıyor.
Neden? Çünkü hizmet sağlayıcılar dolandırıcılığı önleme, denetim izi ve sorumluluk koruması istiyor. Hükümetler iptal (revocation) yapabilme kapasitesi ve denetim istiyor. Havayolları uyum kayıtlarını istiyor. Oteller kimlik doğrulama kayıtlarını istiyor.
Her birinin yanına ek meta veri geliyor.
Ve gizlilik meta verilerle ölüyor.
Bu Konu Özellikle Gezginler İçin Neden Önemli?
Gezginler yüksek sıklıkta kimlik kullanan kullanıcılar.
İki haftalık bir ilkbahar rotasını düşünün:
- Havalimanı güvenliği
- Havayolu binişi
- Tren işletmecileri
- Araba kiralama gişeleri
- Oteller ve Airbnbs
- SIM kart kaydı
- Müze indirimleri
- Araba kiralama veya alkol için yaş kontrolleri
Aynı cüzdan hepsi için kullanılırsa ve hatta küçük/ince düzeyde tanımlayıcılar tekrar kullanılırsa, hareket deseninizin yeniden kurulması kolaylaşıyor.
Bu mutlaka saldırganlar tarafından yapılmayabilir — uyumlu altyapı tarafından da yapılabilir.
Tren biletlerinizin dijital kimliğinizle alınca otomatik olarak otel girişinize ve SIM aktivasyonunuza bağlandığı bir geleceği hayal edin. Bu güçlü. Ama aynı zamanda çok izlenebilir.
Sınır Ötesi Doğrulama En Zayıf Halka
AB’nin en büyük satış argümanı sınır ötesi birlikte çalışabilirlik.
Ama burada bir gerilim var: Fransa, Polonya’nın verdiği bir kimlik bilgisini nasıl doğrulayacak — bir tür ortak güven altyapısı olmadan?
Bu genellikle şunları gerektirir:
- Paylaşılan kayıtlar
- Güven listeleri
- İptal (revocation) servisleri
- Çevrimiçi doğrulama uç noktaları
Doğrulamalar doğrulayanın, kimliği veren tarafın sunucularıyla (dolaylı bile olsa) bağlantı kurmasını gerektiriyorsa, kullanım olayları görünür hale gelebilir.
Özellikle sık sınır geçen gezginler için — örneğin ilkbahar Interrail turunda — bu, ulus aşırı bir faaliyet izine dönüşür.
Kolaylık artar. Anonimlik azalır.
“Opsiyonel” Sistemler Nadir Olarak Opsiyonel Kalır
Şu anda AB Dijital Kimlik Cüzdanı teknik olarak gönüllü.
Ancak dijital biniş kartlarının kağıdın yerini nasıl aldığını düşünün. Ya da havayolu uygulamalarının basılı güzergâh planlarının yerini nasıl aldığını.
Havayolları ve tren işletmecileri EUDI cüzdanlarına derin entegrasyon yaparsa, başka bir yöntem kullanmak sürtüşmeli/hantal hale gelebilir.
2027’de böyle bir senaryoyu düşünün:
- Daha hızlı biniş şeridi: cüzdan kullanıcıları yalnızca
- Otel hızlı giriş: cüzdan şart
- Araba kiralamada depozito muafiyeti: yalnızca cüzdana dayalı kimlik
Gezginler genellikle kolaylığı seçer.
Gizlilik erozyonu çoğu zaman zorlamayla değil, UX tasarımıyla olur.
Güvenlik vs. Gizlilik: Aynı Şey Değil
Destekleyenler cüzdanın güvenli olacağını savunuyor.
Büyük ihtimalle bu doğru. Akıllı telefonlarda modern, donanım destekli güvenli bölmeler (iPhone Secure Enclave, Android StrongBox) oldukça sağlam.
Fakat güvenlik suçlulara karşı korur.
Gizlilik ise sistematik aşırı toplama riskine karşı korur.
Bir sistem çok güvenli olabilir ve yine de meşru altyapı üzerinden geniş çaplı izlemeyi mümkün kılabilir.
Düşünmeniz Gereken Gerçek Hayat Seyahat Senaryoları
Bu ilkbahar ve yaz Avrupa, özellikle “coolcation” destinasyonlarının ivme kazanmasıyla, rekor düzeyde sezon arası hareketlilik bekliyor. (Güneye değil kuzeye gidiyorsanız, 2026’nın en havalı yaz alternatifleri konusundaki yazımıza göz atın.)
Şimdi şunu hayal edin:
Senaryo 1: SIM Kaydı
Birçok AB ülkesinde ön ödemeli SIM kartlar için kimlik gerekiyor. Dijital cüzdan kullanmak bunu anlık hale getirir — ama aynı zamanda telekom bağlantılı bir kimlik olayı oluşturur.
Senaryo 2: Tren Yolculuğu
Tren işletmecileri, esnek biletler veya dolandırıcılığı azaltma için cüzdan tabanlı kimlik doğrulamasını entegre edebilir.
Senaryo 3: Otel Kendi Kendine Giriş (Kiosk) Sistemleri
Cüzdanı tara → pasaportu otomatik doldur → gerekli olduğu yerlerde yerel otoritelere otomatik bildirim yap.
Her bir adım tek başına makul.
Bir araya geldiklerinde ise yoğun bir veri izine dönüşürler.
Düzeltilebilir mi?
Teknik olarak evet — ama yalnızca katı “gizlilik-tasarımda” (privacy-by-design) ilkeleri uygulanırsa:
- Hizmet başına çift taraflı takma ad (pairwise pseudonymous) tanımlayıcıların zorunlu kullanımı
- Merkezi günlük kayda karşı güçlü güvenceler
- Mümkün olduğunca çevrimdışı (offline-first) doğrulama
- Meta veri sızıntısı için bağımsız denetimler
- Hizmetler arası ilişkilendirmeye yönelik net yasal sınırlar
Sorun kriptografi değil; yönetişim (governance).
27 ülke ve binlerce özel aktör devreye girince tutarlılık zor.
Gezginler Şu Anda Ne Yapmalı?
Panik yapmanıza gerek yok. Cüzdan henüz tam anlamıyla yaygınlaşmadı.
Ama özellikle Avrupa’da sık seyahat ediyorsanız bilgi sahibi kalmalısınız.
- Çıkınca cüzdan özelliklerini seçici şekilde kullanın.
- Yedek olarak fiziksel bir pasaport bulundurun.
- Yolculuk, telekom ve bankacılığı tek bir kimlik akışında bağlama konusunda dikkatli olun.
- Ulusal yaygınlaştırma ayrıntılarını takip edin — uygulamalar ülkeye göre değişebilir.
- Havayolları ve tren işletmecilerinin entegrasyon biçimini izleyin.
Özellikle dijital göçebeler (digital nomads) dikkatle düşünmeli. EU ülkeleri arasında her 1–3 ayda bir gidip geliyorsanız, kimlik meta verileri hızlı şekilde birikir.
Daha Büyük Resim: Kolaylık vs. Hareket Özgürlüğü
Avrupa serbest dolaşım üzerine kurulu.
Kimliği dijitalleştirmek bu hareketi sürtünmesiz hale getirebilir — özellikle yoğun ilkbahar seyahatleri ve yaz festival sezonunda.
Ama sürtünmesizlik otomatik olarak gizli olmak anlamına gelmiyor.
Soru, AB Dijital Kimlik Cüzdanı’nın faydalı olup olmayacağı değil. Neredeyse kesinlikle faydalı olacak.
Asıl soru, gerçek hayattaki uygulamanın gizlilik pazarlamasını ne kadar karşılayacağı — yoksa kolaylığın sessizce mi kazanacağı.
Sonuç
AB Dijital Kimlik Cüzdanı, 2026–2027’ye kadar Avrupa genelinde seyahat etmeyi, doğrulamayı ve giriş-çıkış yapmayı sorunsuz bir şekilde vaat ediyor.
Ancak mevcut teknik ve yönetişim gerçeklerine bakıldığında, özellikle sık sınır ötesi seyahat edenler için, duyurduğu güçlü gizlilik güvencelerini sağlamakta zorlanabilir.
Hem hareketliliği hem de dijital gizliliği önemsiyorsanız, şimdi dikkat etme zamanı.
Çünkü bir kez kimlik altyapısı havayollarına, tren ağlarına ve otellere gömülünce, sistemden vazgeçmek çok daha zor hale gelir.
Sık Sorulan Sorular
AB Dijital Kimlik Cüzdanı ne zaman kullanılabilir olacak?
AB üye ülkelerinin eIDAS 2.0 kapsamında 2026–2027’ye kadar sertifikalı cüzdanlar sunması gerekiyor. Bazı pilot programlar 2026’da zaten çalışıyor; ancak tam sınır ötesi işlevselliğin olgunlaşması daha uzun sürecek.
AB Dijital Kimlik Cüzdanı pasaportumun yerini mi alacak?
Hayır. AB dışındaki uluslararası seyahatler için fiziksel pasaportun yerini almayacak. Ancak otel girişleri, tren yolculuğu, SIM kaydı ve AB içindeki bazı kimlik kontrolleri için kullanılabilir.
AB Dijital Kimlik Cüzdanı zorunlu mu?
Resmi olarak hayır — gönüllü olacak şekilde tasarlanıyor. Ancak havayolları veya bankalar gibi hizmet sağlayıcılar giderek daha fazla bunu merkeze alan sistemler kurabilir; bu da alternatifleri daha az kullanışlı hale getirebilir.
Cüzdan sıfır bilgi (zero-knowledge) kanıtları kullanıyor mu?
Teknik çerçeve, seçici paylaşım ve sıfır bilgi kanıtları gibi gizliliği koruyan kriptografi kavramlarını içeriyor. Gizlilik sonucu, her ülke ve her hizmetin standartları nasıl uyguladığına büyük ölçüde bağlı.